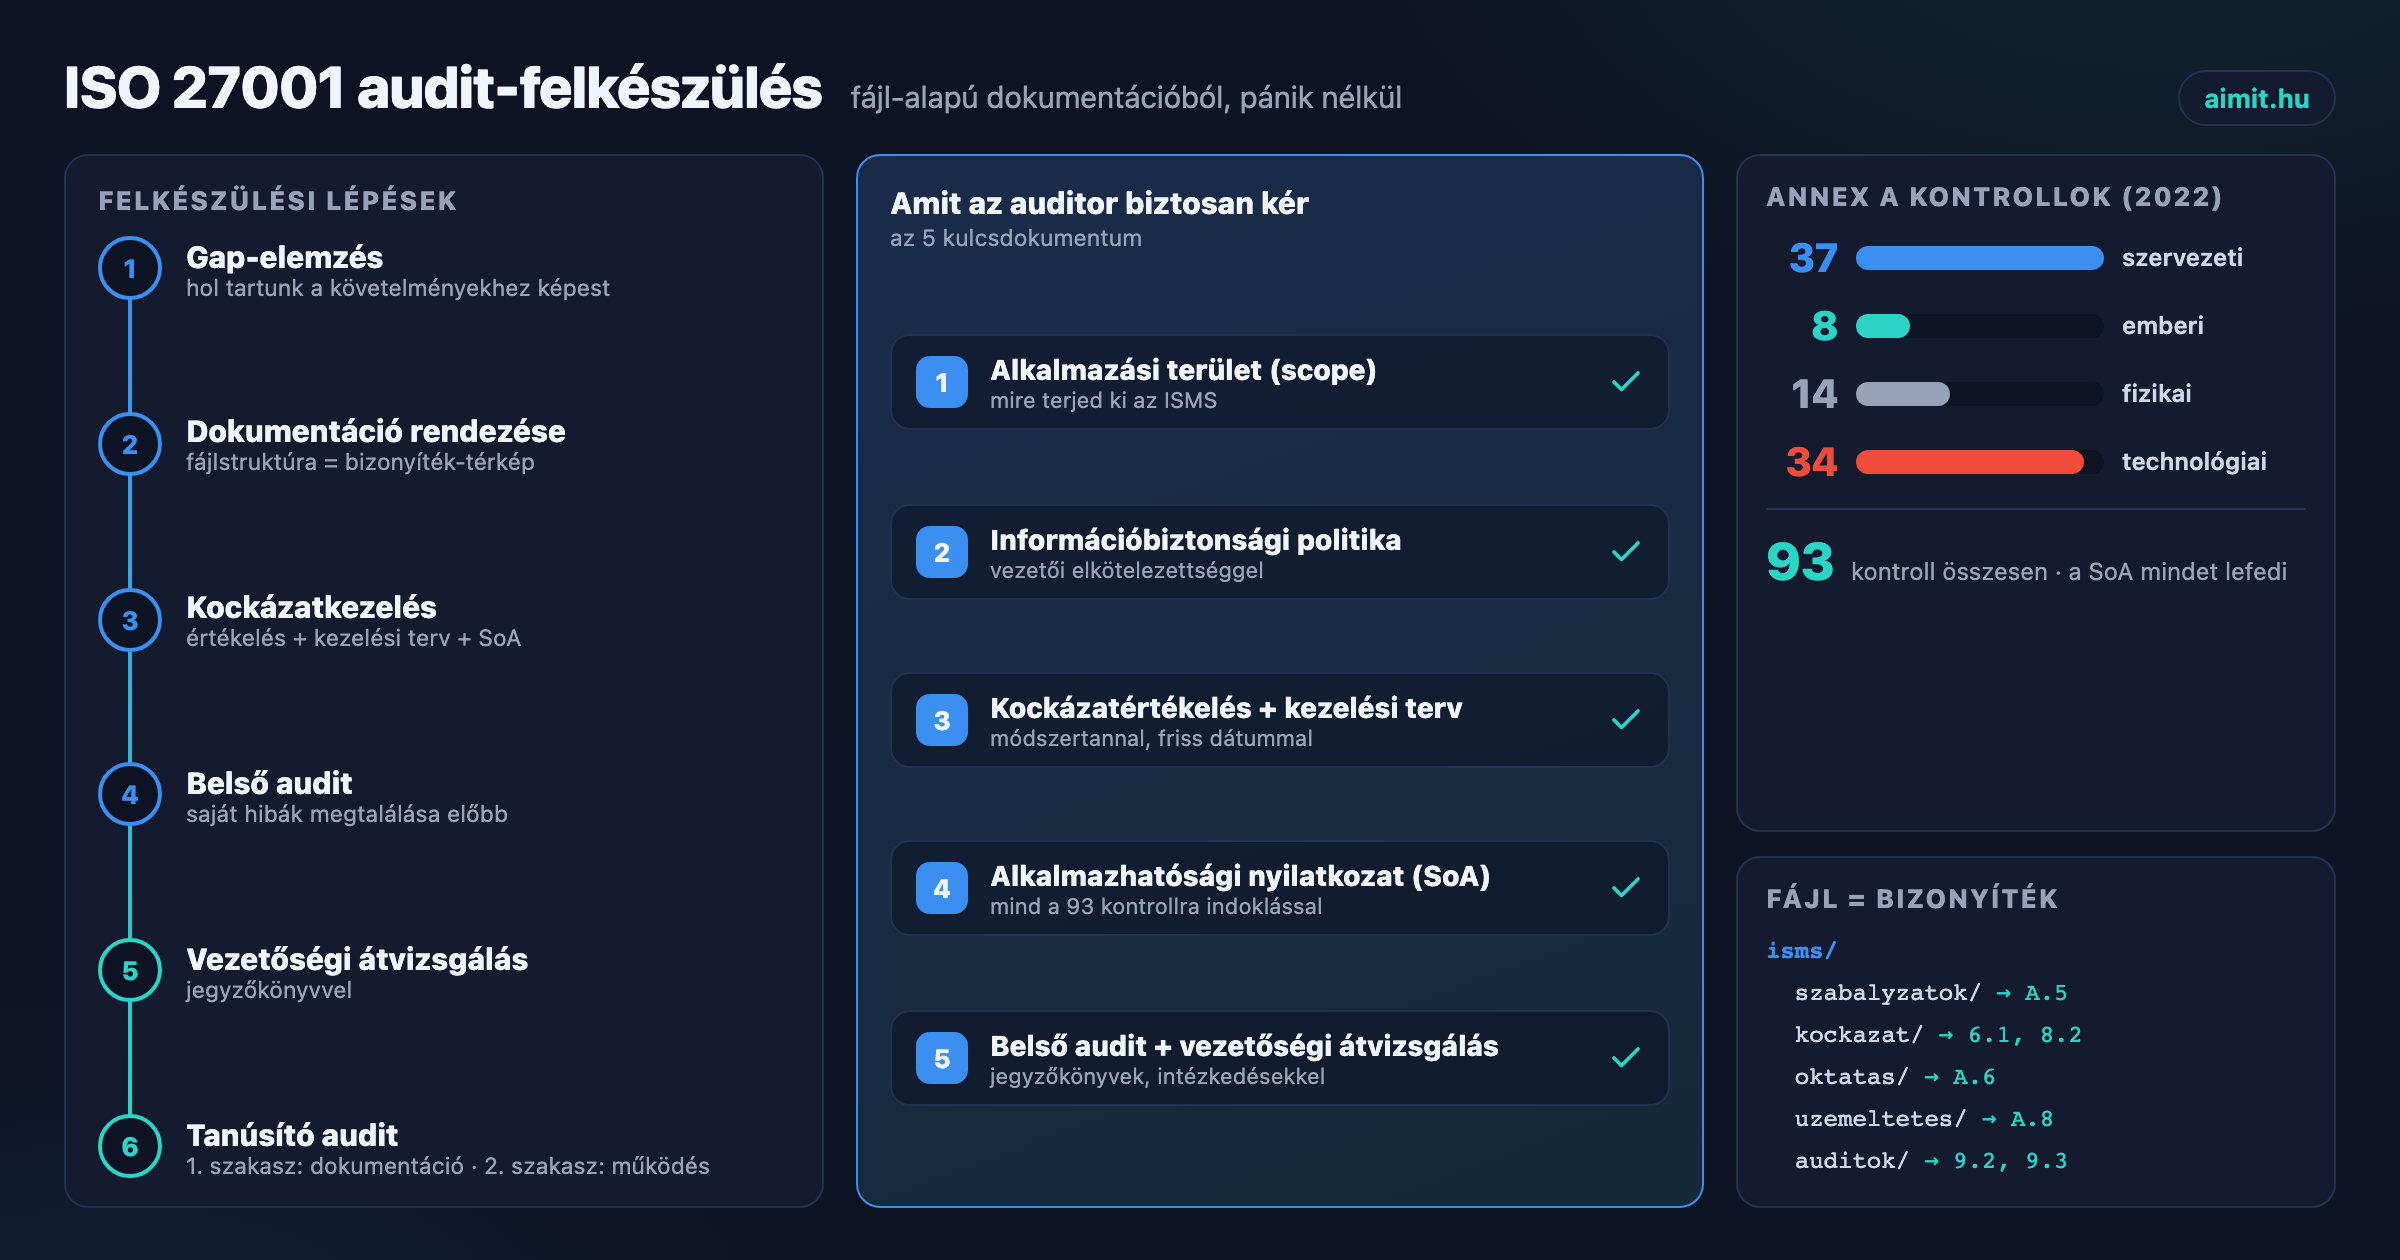
A legtöbb ISO 27001 felkészülés az audit előtti utolsó két-három hétben törik el. Nem a kontrollok hiányán - hanem a dokumentációs csapdán. Minden megvan valahol, csak senkinek nincs ideje megtalálni. Ez a cikk arról szól, hogyan lehet ezt a csapdát megelőzni: verziókezelt, auditálható, naprakész bizonyíték-alapot építeni - folyamatosan, nem az audit előtt.
1. Miért törik el a legtöbb felkészülés
Az ISO 27001 tanúsítás megszerzése és megtartása két különböző feladat. A megszerzés egyszeri projekt - és sokan projektként is kezelik: egy konzultáns segítségével lerakják az alapokat, átmennek az első auditon, majd... abbahagyják.
A valóság az, hogy az ISO 27001 egy folyamatos működési keretrendszer, nem egyszeri teljesítmény. Az éves surveillance audit és a háromévenkénti recertification audit pontosan azt vizsgálja, hogy a szervezet valóban a dokumentált folyamatok szerint müköd-e az elmúlt évben - nem csak egy snapshottot az audit előtti héten.
A leggyakoribb okok, amiért a felkészülés az utolsó pillanatban törik el:
- A dokumentumok szétszórtak: SharePoint, e-mail, lokális mappa, wiki, PDF a főnök asztalán. Nincs egyetlen forrás.
- Nincs versziókontroll: "Melyik a legfrissebb kockázatértékelés?" - ismerős kérdés audit előtt.
- A kontrollokat elvégezték, de nem dokumentálták: a csapat elvégezte a biztonsági képzést, de a részvételi ív eltűnt.
- A felülvizsgálati ciklus elmaradt: a politikákat elfogadták 2023-ban, de azóta senki nem vizsgálta felül.
2. A dokumentációs csapda
A dokumentációs csapda lényege: az elvégzett munka nem bizonyítható. Ez nem azt jelenti, hogy a kontroll nem létezik - hanem hogy az auditor szempontjából nem létezik, mert nem dokumentált és nem visszakereshető.
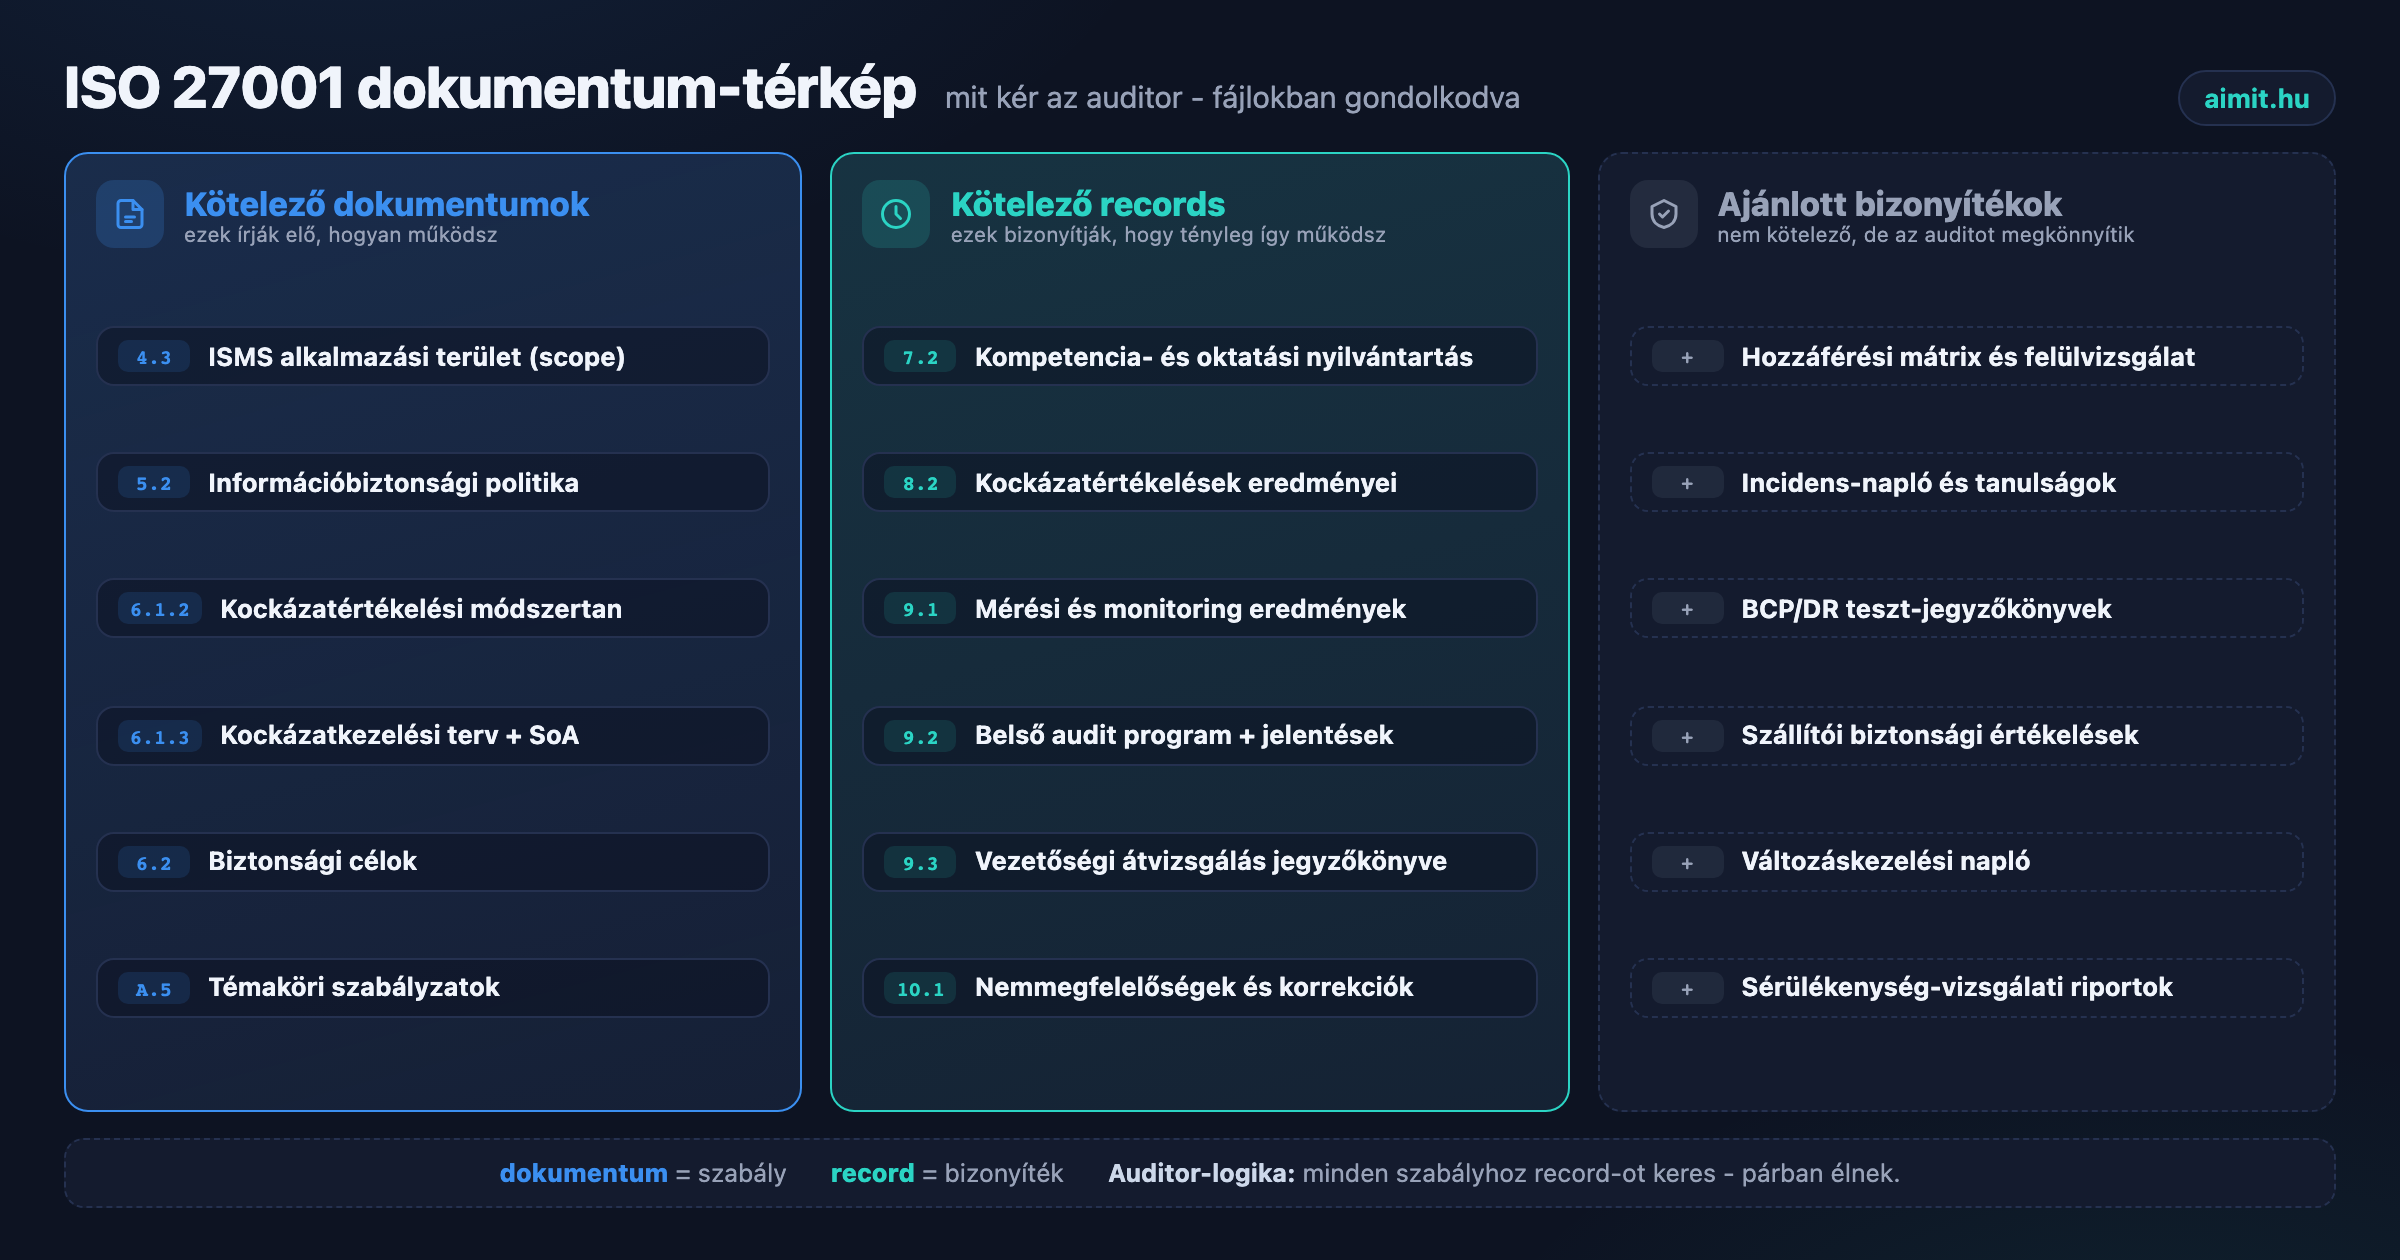
Az ISO 27001 az alábbi dokumentum-típusokat különbözteti meg:
- Kötelező dokumentumok: ISMS scope, kockázatértékelési módszertan, kockázatkezelési terv, Statement of Applicability, belső audit program, menedzsment review, célok és mérési módszertan
- Kötelező feljegyzések (records): képzési nyilvántartások, incidens-rekordok, monitoring és mérési eredmények, belső audit eredmények, nem-megfelelőségek és korrekciós intézkedések
- Opcionális, de erősen ajánlott: eljárások kontrollonként, szállítói értékelési rekordok, változáskezelési napló, BCP/DR tesztelési rekordok
3. Fájl-alapú dokumentáció előnyei
3.1 Git-verziókezelés és audit trail
A fájl-alapú dokumentáció - YAML, JSON, Markdown, CSV formátumokban - nem önmagáért érdekes. Az igazi értéke az, hogy Git-repóba kerülve automatikus audit trail-t kap: ki, mikor, mit módosított, és ki hagyta jóvá (pull request review).
Ez pontosan az, amit az ISO 27001 A.8.15 kontrollja (naplózás) és az A.5.31 kontrollja (dokumentálás) elvár: nyomon követhető, visszakerezhető változásnapló. Nincs szükség külön dokumentumkezelő szoftverre - a Git commit history önmagában megfelel ennek a követelménynek.
Egy konkrét példa: ha a kockázatkezelési politikát januárban frissítettük, a Git log pontosan megmutatja:
- Ki módosította (commit author)
- Mikor (commit timestamp)
- Mit módosított (diff)
- Ki hagyta jóvá (PR reviewer)
- Mi volt az előző verzió (korábbi commit state)
Ez az audit trail nemcsak az ISO 27001-hez, hanem a NIS2 változáskezelési és audit trail követelményeihez is közvetlenül felhasználható.
3.2 Formátumok és meglévő eszközök
A fájl-alapú megközelítés nem jelent nagy váltást a meglévő munkamódszertől:
- Excel-táblák CSV-vé konvertálva közvetlenül becsatolhatók
- Jira-exportok (ticketek, incidens-napló) CSV/JSON formátumban strukturálhatók
- ServiceNow-exportok ugyanígy
- Word-dokumentumok Markdown formátumba konvertálva verziókezelhetők
Nincs szükség új szoftver megtanulására: a formátumok szabványosak, bármely szövegszerkesztőből kezelhetők. A Git-használathoz elegendo egy alap szintű ismeret - amely ma már az IT-csapatok nagy részénél meglévő kompetencia.
4. Milyen dokumentumokat kell gyujteni
4.1 ISMS scope és kockázatértékelés
Az ISMS scope-dokumentum meghatározza, hogy a tanúsítás mire vonatkozik - melyik szervezeti egységre, melyik folyamatokra, melyik fizikai és logikai határokra. Ez az alap, amelytől minden más kontroll lehatárolása függ.
A kockázatértékelési dokumentum az ISMS szívét jelenti: azonosítja az eszközöket, a fenyegetéseket és sebezhetőségeket, értékeli a kockázatokat (valószínuség x hatás), és meghatározza a kezelési módot (elfogad, csökkent, átvisz, elkerül). CIO szemmel a legfontosabb: ez egy élő dokumentum, amelyet minden szignifikáns változásnál (új rendszer, új szállító, szervezeti változás) felül kell vizsgálni, és legalább évente.
4.2 Statement of Applicability (SoA)
Az SoA az ISO 27001 Annex A 93 kontrolljának alkalmazhatóságát és implementációs státuszát dokumentálja. Minden kontrollhoz három dolgot rögzít:
- Alkalmazható-e? Ha nem, miért nem (indoklás szükséges)
- Implementálva van-e? Ha igen, mióta és milyen bizonyíték van rá
- Referencia a bizonyítékra (dokumentum-link, policy neve stb.)
Az SoA táblázat fájl-alapú megvalósításban tipikusan egy CSV vagy YAML fájl, amelynek minden sora egy kontroll. Ez Git-verziókezelt, így bármikor visszakereshető, hogy egy kontroll mikor lett implementálva, és ki hagyta jóvá.
4.3 Eljárások és bizonyítékok kontrollonként
Az ISO 27001-hez nem kötelező minden kontrollhoz külön eljárás-dokumentumot írni - de a legtöbb auditor elvárja, hogy a kritikus kontrollokhoz legyen valamilyen eljárás, amely leírja, ki csinál mit, mikor és hogyan.
A legfontosabb kontrollok, amelyekhez eljárás-dokumentum erősen ajánlott:
- Hozzáférés-kezelés (felhasználói fiókok létrehozása, törlése, felülvizsgálata)
- Változáskezelés
- Incidens-kezelés
- Backup és visszaállítás
- Szállítói értékelés és kockázatkezelés
- Fizikai biztonság
5. Belső audit vs. tanúsítási audit: CIO szemmel
A belső audit a saját szervezet által elvégzett, előre ütemezett ellenőrzés: megvizsgálja, hogy az ISMS a tervezett módon mukodik-e, és azonosítja a nem-megfelelőségeket. Ez nem "gyakorlás" - ez az ISMS önellenőrzési mechanizmusa, amelynek eredményeit a menedzsment review-n be kell mutatni.
A tanúsítási audit egy akkreditált, független auditor által elvégzett ellenőrzés. Két fázisból áll:
- 1. fázis (Stage 1): dokumentum-felülvizsgálat - az auditor átnézi az ISMS dokumentációját, az SoA-t, a scope-t, és megállapítja, hogy a szervezet felkészült-e a Stage 2-re
- 2. fázis (Stage 2): helyszíni audit - interjúk, bizonyítékok ellenőrzése, folyamatok megfigyelése
CIO szemmel a kritikus különbség: a Stage 1 dokumentum-alapú. Ha a dokumentáció nem rendezett, az auditor nem engedélyezi a Stage 2-t - és ez időbeni és pénzügyi veszteséget jelent.
| Szempont | Belső audit | Tanúsítási audit (Stage 1) | Tanúsítási audit (Stage 2) |
|---|---|---|---|
| Elvégzi | Belső auditor (nem lehet saját területe) | Akkreditált tanúsító szervezet | Akkreditált tanúsító szervezet |
| Fókusz | ISMS mukodése, nem-megfelelőségek | Dokumentáció, scope, SoA | Implementáció, bizonyítékok, interjúk |
| Frekvencia | Legalább évente | Háromévente (recertification) | Háromévente (recertification) |
| Kötelező dokumentum | Belső audit program, eredmény, korrekciós intézkedések | Összes ISMS dokumentum | Bizonyítékok, rekordok, eljárások |
| Következmény | Belső korrekciós intézkedések | Stage 2 engedélyezése vagy elutasítása | Tanúsítvány kiadása vagy major/minor non-conformity |
6. Az 5 dolog, amit az auditor biztosan kér
1. A legfrissebb kockázatértékelés jóváhagyva, dátummal és aláírással
Ha ez nem elérhető azonnal, a Stage 1 megáll. A kockázatértékelésnek érvényesnek kell lennie (nem lejárt), és a menedzsment jóváhagyásának dokumentáltnak kell lennie.
2. Statement of Applicability - minden kontrollhoz indoklással
Az auditor végigmegy az SoA-n. Minden "Nem alkalmazható" bejegyzésnél indoklást vár. Hiányzó indoklás esetén major non-conformity kockázata áll fenn.
3. Az elmúlt 12 hónap belső audit eredménye és korrekciós intézkedéseinek státusza
Ha a belső audit azonosított nem-megfelelőséget, az auditor látni akarja a korrekciós intézkedés tervét és végrehajtásának bizonyítékát.
4. Biztonsági képzések részvételi nyilvántartása
Ki, mikor vett részt, milyen képzésen. Ha ez nem elérhető, az A.6.3 kontroll (biztonsági tudatosság) nem igazolt.
5. Incidens-napló az elmúlt 12 hónapra
Nem az számít, hogy volt-e incidens (az auditor nem bünteti a szervezetet azért, mert incidenseket tapasztalt) - hanem hogy a kezelési folyamat dokumentált és követett volt-e.
7. Hogyan váltja ki az AMI a szétszórt dokumentáció-gyűjtést
AMI · IT-stratégiai döntéstámogatás
Az AMI az ISO 27001 dokumentációs követelményeit fájl-alapú, verziókezelt struktúrában kezeli - a Git commit history automatikus audit trail-t biztosít minden módosításhoz. Három területen nyújt közvetlen támogatást:
-
Kontrollpont-követés és bizonyíték-linkek: minden Annex A kontrollhoz hozzárendelt bizonyíték-forrás (fájl-link, policy neve, utolsó felülvizsgálat dátuma, felelős). Ha egy kontroll bizonyítéka hiányzik vagy lejárt, a rendszer jelzi - nem az audit előtti héten, hanem folyamatosan.
-
SoA generálás és karbantartás: az SoA YAML-forrásból automatikusan generálódik, minden módosítás verziókezelt. Az auditor számára exportálható formátumban elérhető - nem kell kézzel frissíteni egy Excel-táblát.
-
Belső audit program és eredmény-követés: az ütemezett belső auditok, a nem-megfelelőségek és a korrekciós intézkedések státusza egy helyen követhető. A menedzsment review-hoz szükséges összefoglaló automatikusan generálható.
Az AMI nem helyettesíti az ISO 27001 tanácsadót és a tanúsítási auditor munkáját - azt helyettesíti, ami a CIO és a CISO idejének jelentős részét emészti fel: a bizonyítékok összegyűjtését, a dokumentumok naprakészen tartását, és az audit előtti pánikot.
A cikk az ISO/IEC 27001:2022 szabvány követelményein alapul. A tanúsítási folyamat részletei akkreditált szervtől és szektortól függően eltérhetnek - specifikus kérdésekben tanúsítási tanácsadó bevonása ajánlott.