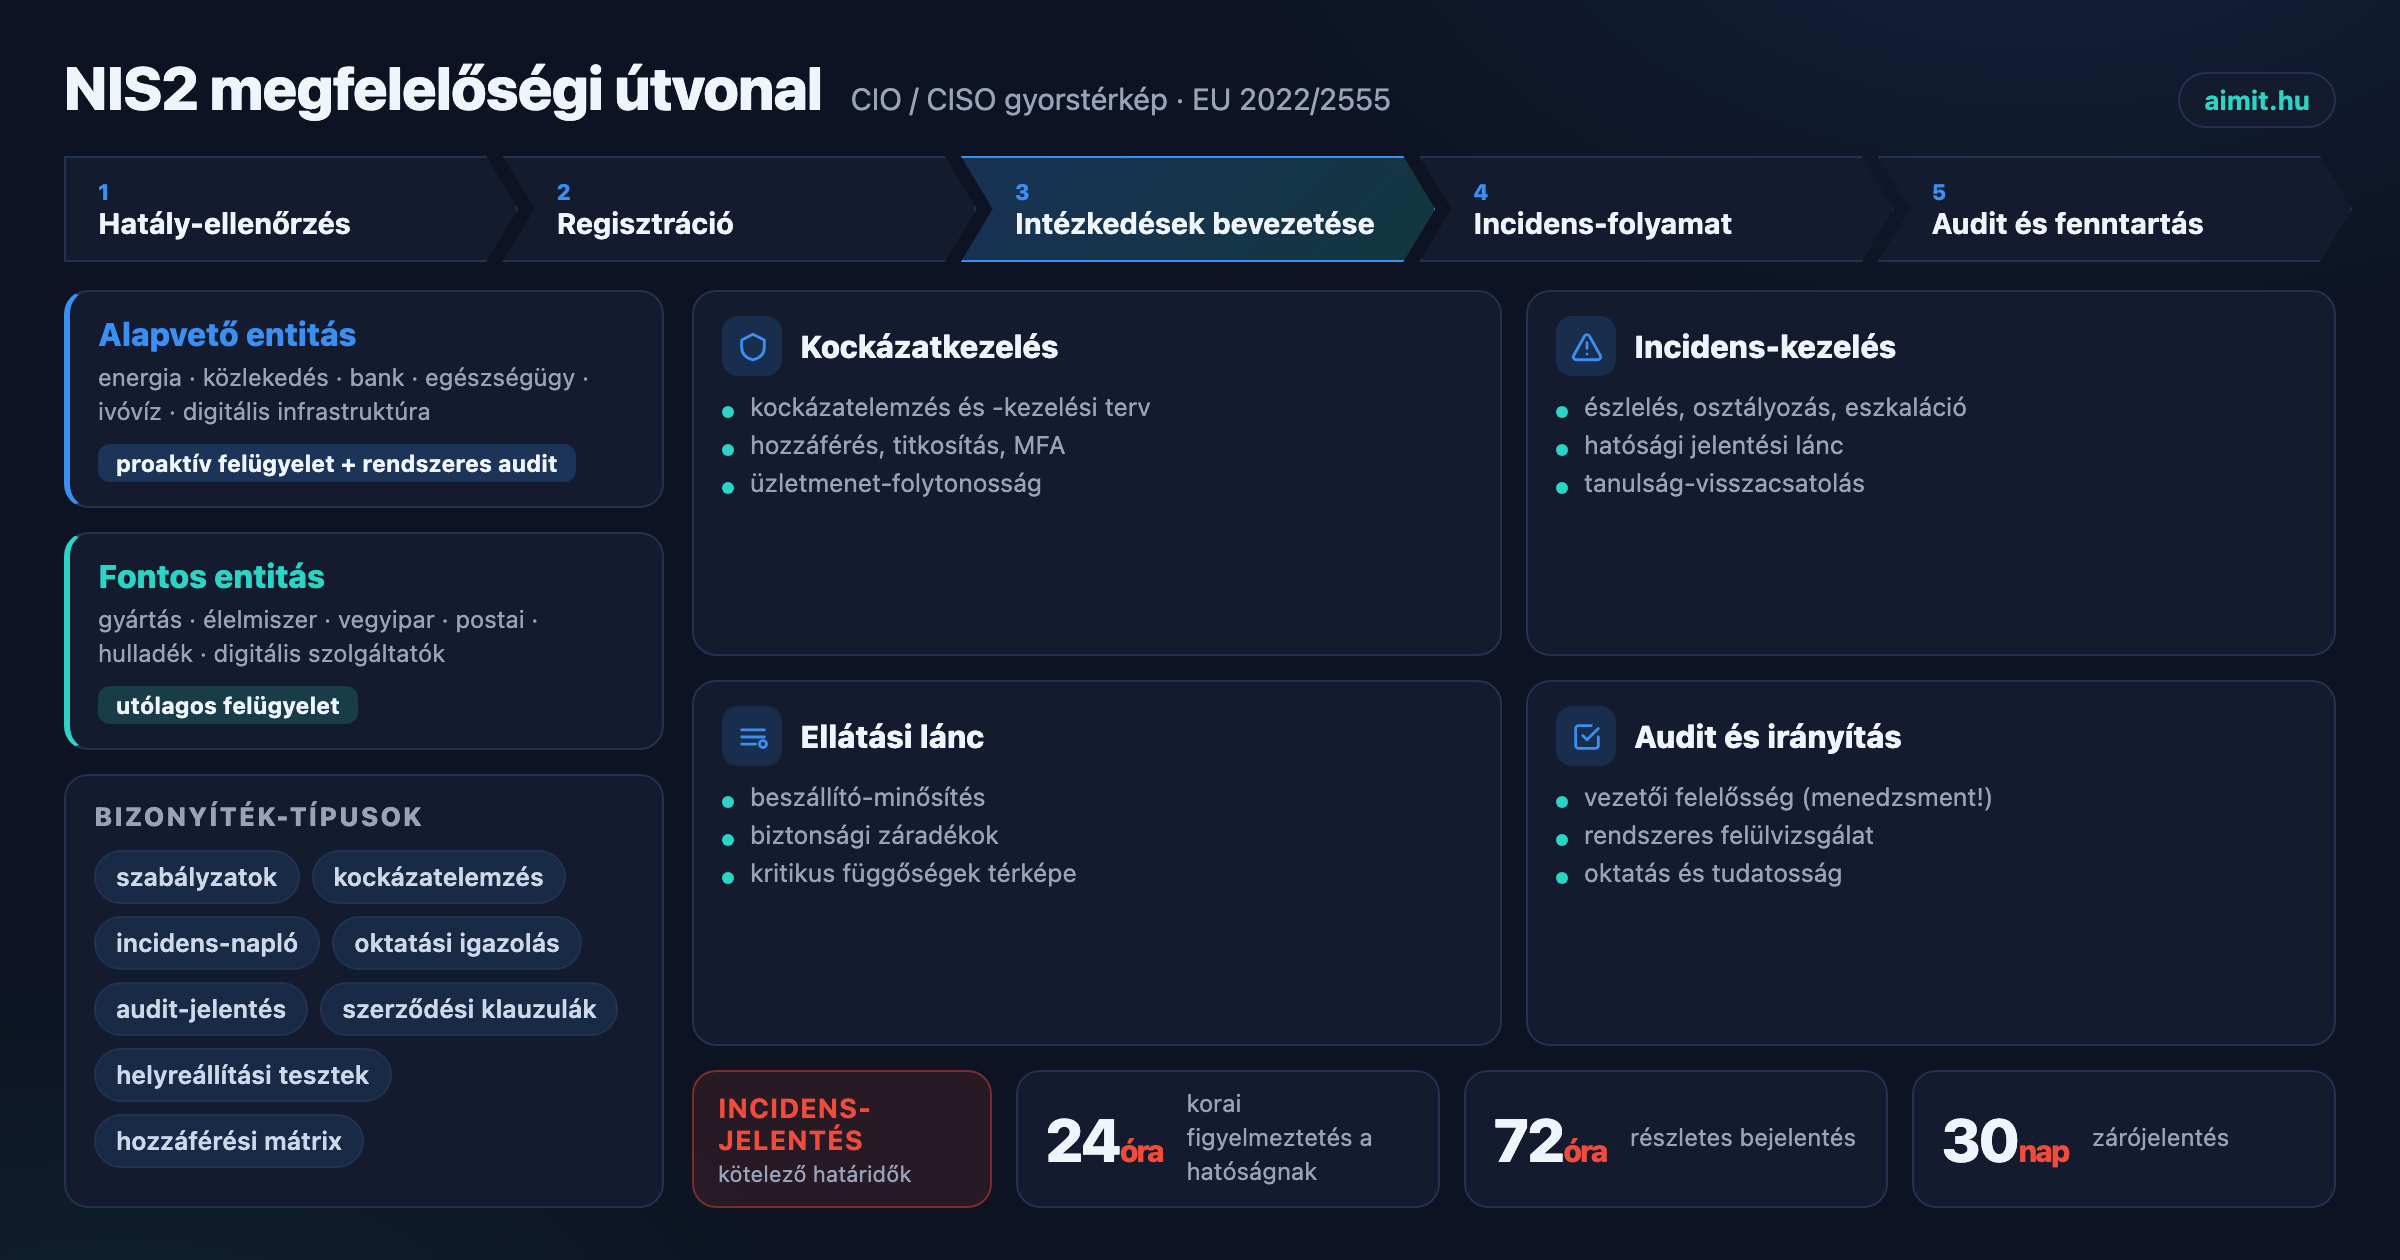
A NIS2 irányelv európai szintű implementációja 2024-ben, Magyarországon 2025-ben lezárult - de aki azt hiszi, hogy ezzel a megfelelési munka véget ért, az komoly kockázatot vállal. A hatóságok az átmeneti periódus után a folyamatos megfelelést vizsgálják, nem az egyszeri felkészülést. Ez a cikk összefoglalja, mi változott, ki érintett, és hogyan tartható naprakészen a bizonyíték-alap.
1. A NIS2 alapjai és magyarországi implementációja
Az Európai Parlament és a Tanács 2022/2555 számú irányelve (NIS2) az eredeti NIS irányelv teljes felváltását célozta. Az irányelvet 2024. október 17-ig kellett a tagállami jogrendbe ültetni. Magyarország ezt az Ibtv. módosításával és a 2024. évi LXXI. törvénnyel teljesítette, amely 2024. október 18-tól hatályos.
Az implementáció nem egyszeri esemény: a hatóság - Magyarországon a Szabályozott Tevékenységek Felügyeleti Hatósága (SZTFH) - a bejelentési kötelezettségtől az incidensjelentésen át az ellenőrzési jogkörig folyamatos kapcsolatot tart fenn az érintett szervezetekkel. A "megfeleltük és kész" szemlélet ebben a keretrendszerben nem működik.
2. Mely szervezetekre vonatkozik?
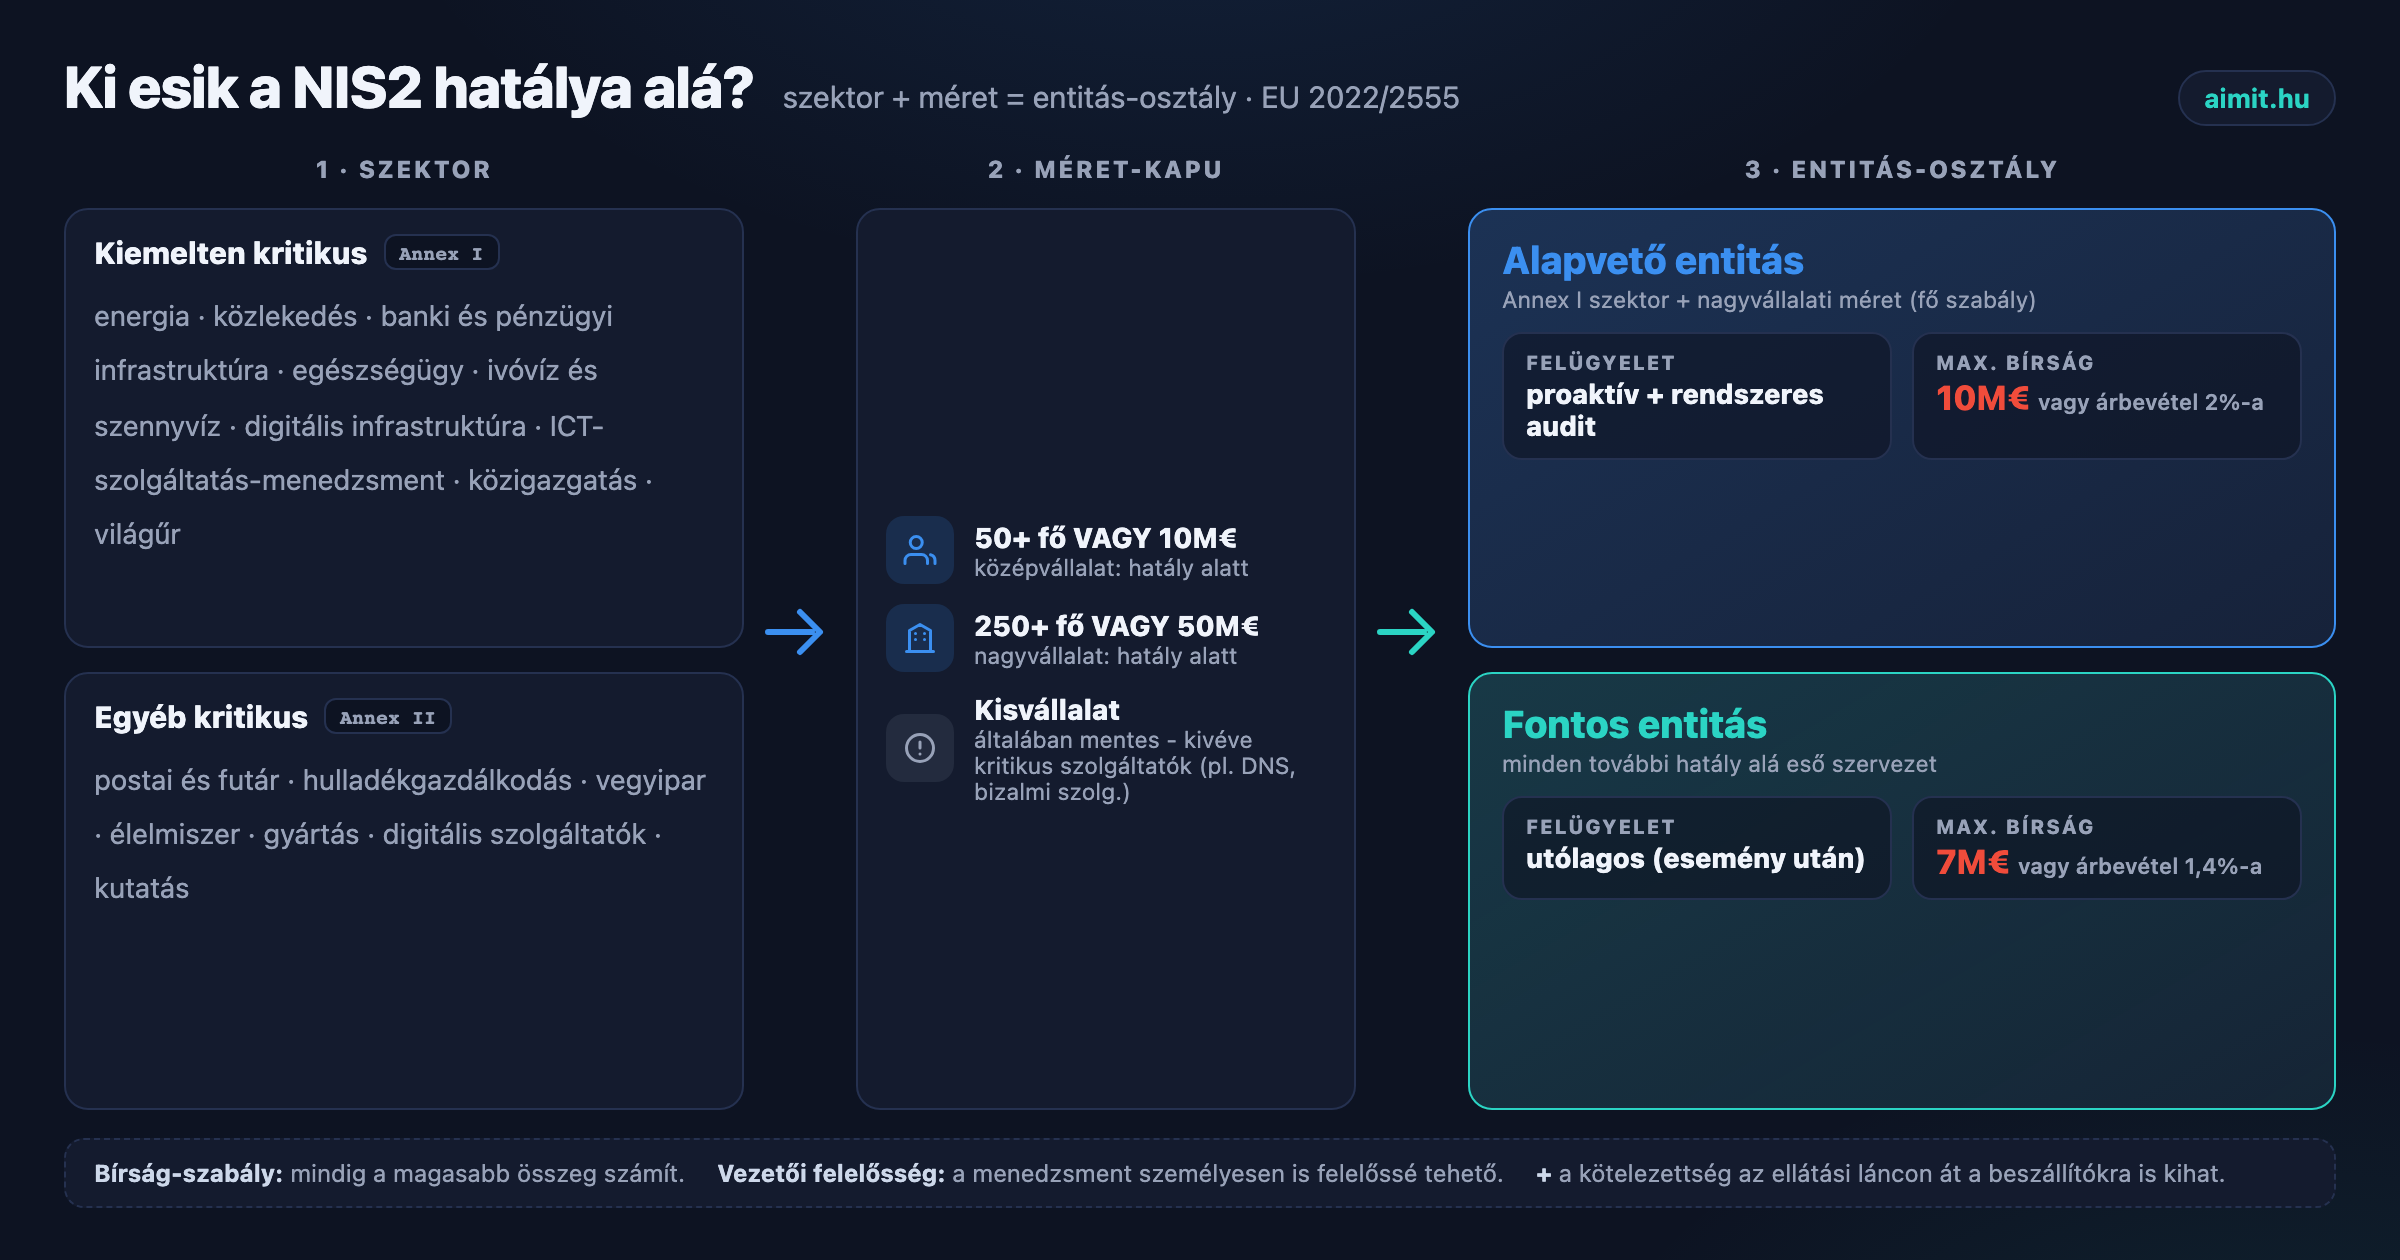
2.1 Alapvető entitások
Az alapvető (essential) entitások szigorúbb felügyelet alá esnek, és magasabb bírságmaximum vonatkozik rájuk (az éves forgalom 2%-a vagy 10 millió euró). Ide tartoznak:
- Energetika (villamosenergia, gáz, távhő, kőolaj, hidrogén)
- Közlekedés (légi, vasúti, vízi, közúti)
- Bankszektor és pénzügyi piaci infrastruktúra
- Egészségügy (kórházak, referencia-laboratóriumok, K+F)
- Ivóvíz és szennyvíz
- Digitális infrastruktúra (IXP-k, DNS-szolgáltatók, TLD-k, felhőszolgáltatók, adatközpontok, CDN-ek, bizalmi szolgáltatók, elektronikus hírközlés)
- ICT-szolgáltatásmenedzsment (B2B MSP-k és MSSP-k)
- Közigazgatás (központi és regionális szint)
- Urkész (az NIS2 szóhasználatával: "urkezeit" - ürkezeit)
2.2 Fontos entitások
A fontos (important) entitásokra enyhébb előzetes felügyelet, de ugyanolyan incidensjelentési kötelezettség vonatkozik. A bírságmaximum az éves forgalom 1,4%-a vagy 7 millió euró. Ebbe a körbe tartoznak többek között:
- Postai és futárszolgálatok
- Hulladékgazdálkodás
- Vegyipar
- Élelmiszeripar
- Gyártás (orvostechnikai eszközök, elektromos berendezések, gépek, járművek)
- Digitális szolgáltatók (online piacterek, online keresők, közösségi platformok)
- Kutatóintézetek
A szervezet mérete is számít: az alapszabály szerint 250 főnél nagyobb vagy 50 millió euró feletti éves forgalmú szervezetek érintettek, de szektoronként eltérő küszöbök léteznek, és bizonyos szektorkritikus szervezetek mérettől függetlenül érintettek lehetnek.
3. Kötelező intézkedések és határidők
3.1 Kockázatkezelés
A NIS2 10. cikke kötelezővé teszi a kockázatkezelési intézkedések bevezetését és dokumentálását. A törvény nem ír elő konkrét keretrendszert - ISO 27001, NIST CSF vagy egyéb módszertan egyaránt elfogadható -, de elvárja az alábbi területek lefedettségét:
- Kockázatértékelés és információbiztonsági politikák
- Incidens-kezelés (megelőzés, észlelés, reagálás, helyreállítás)
- Üzletmenet-folytonosság és katasztrófaelhárítás (BCP/DR)
- Ellátási lánc biztonsága
- Hálózat- és információrendszer-biztonság (fejlesztés, üzemeltetés, karbantartás)
- Hozzáférés-kezelés, titkosítás, MFA
- Emberi erőforrás biztonsága és képzések
A CIO számára ez nem csupán "IT-feladat": a vezető testületi felelőssége explicit megjelenik az irányelvben. A felső vezetésnek jóvá kell hagynia a kockázatkezelési intézkedéseket, és felelős értük.
3.2 Incidensjelentés
Az incidensjelentési határidők a NIS2 alatt szigorúbbak, mint az előző keretrendszerben:
- 24 óra: "early warning" - korai figyelmeztetés a hatóság felé, ha az incidens jelentős hatású lehet
- 72 óra: részletes incidensjelentés (hatás, osztályozás, indikatív intézkedések)
- 1 hónap: záró jelentés (gyökérok-elemzés, tartós intézkedések, hatáskör)
A 24 órás korai figyelmeztetés az a pont, ahol a legtöbb szervezet szubjektív döntési helyzetbe kerül: "elég súlyos ez az incidens?" A helyes válasz: ha kétséges, jelents. A nem-jelentés kockázata jóval nagyobb, mint az indokolatlan jelzés.
3.3 Ellátási lánc biztonsága
A NIS2 egyik legigényesebb követelménye az ellátási lánc biztonsága. Ez azt jelenti, hogy nem elég a saját szervezet biztonságát garantálni - a kritikus szolgáltatók és szállítók biztonsági szintjét is értékelni és dokumentálni kell. Ennek elemei:
- Szállítói kockázatértékelés (security questionnaire vagy audit)
- Szerződéses biztonsági követelmények beépítése
- Kritikus szállítói változások nyomon követése
- Lánc-szintű incidenskezelési protokoll
4. Auditálhatóság és bizonyíték-gyűjtés CIO szemmel
A NIS2 megfelelés bizonyítása nem egy egyszeri dokumentumcsomag leadása - folyamatos bizonyíték-gyűjtési folyamat. A hatóság ellenőrzéskor az alábbi típusú dokumentumokat várja:
- Kockázatértékelési dokumentumok (dátumozva, jóváhagyó aláírással)
- Incidens-naplók és az incidens-kezelési eljárások dokumentációja
- Képzési nyilvántartások és tanúsítványok
- Szállítói értékelési listák és szerződéses mellékletek
- BCP/DR tesztelési jegyzőkönyvek
- Változáskezelési napló
A leggyakoribb probléma: a dokumentumok léteznek, de szétszórtan, különböző fájlszervereken, e-mailekben, SharePoint-könyvtárakban. Az auditor nem keres - az ő ideje drága. Ha a szükséges dokumentumot nem tudod 5 percen belül előhúzni, az ellenőrzésen bajba kerülhetsz.
A bizonyíték-kezelés aranyszabálya: minden egyes NIS2-kötelezettséghez legyen egy dedikált "evidence folder" - és az abban lévő dokumentumoknak legyenek metaadataik: ki készítette, mikor, ki hagyta jóvá, mikor frissítik legközelebb. Ez nem bürokratikus terhelés - ez az auditor számára érthetővé tett munka dokumentálása.
5. A 3 leggyakoribb NIS2 felkészülési hiba
1. hiba: Egyszeri felkészülés, folyamatos karbantartás nélkül
A NIS2 nem egy vizsgán való átmenést jelent, hanem folyamatos megfelelési állapotot. A kockázatértékeléseket rendszeresen felül kell vizsgálni (legalább évente, de szignifikáns változásnál soron kívül). Sokan elvégzik a "NIS2 projektet" 2024-2025-ben, majd abbahagyják. Az ellenőrzés 2026-ban viszont a jelenlegi állapotot nézi, nem a 2024-es snapshottot.
2. hiba: Vezető testület bevonásának formális kezelése
A NIS2 explicit felelősséget ír elő a felső vezetés számára. Nem elég, hogy az IT elkészített egy kockázatértékelést - a vezérigazgatónak vagy az ügyvezető testületnek formálisan jóvá kell hagynia. Ez nem elhanyagolható formalitás: bírságot kaphat a vezető testület tagja személyesen is.
3. hiba: Ellátási lánc kezelésének kihagyása
A legtöbb szervezet a saját rendszereire koncentrál, és elfelejtkezik a kritikus szállítókról. Ha az elszámoltathatóság hiánya a szállítói lánc egy pontján következik be, az a mi megfelelési állapotunkat is érinti. A szállítói biztonsági értékelés nemcsak jogszabályi követelmény, hanem valós kockázatcsökkentő intézkedés.
6. Hogyan segít az AMI a folyamatos megfelelésben
AMI · IT-stratégiai döntéstámogatás
Az AMI a NIS2 megfelelési kontrollpontokat folyamatosan nyomon követi, nem csak az audit előtt. A rendszer három területen nyújt közvetlen támogatást:
- Kontrollpont-követés: minden NIS2-kötelezettséghez hozzárendelt bizonyíték-forrás, felelős és felülvizsgálati dátum. Ha egy kontrollpont lejár (pl. kockázatértékelés évente esedékes), a rendszer jelzi - mielőtt az ellenőrzésen kiderül.
- Incidens-regiszter: az incidensek rögzítése a 24/72 órás határidők nyomon követésével, az összes szükséges mező strukturált formában, amelyek közvetlenül exportálhatók a hatósági bejelentési formátumba.
- Szállítói kockázati panel: a kritikus szállítók biztonsági értékelési státusza egy helyen látható, a legutóbbi értékelés dátumával és a következő felülvizsgálat idejével.
Az AMI nem helyettesíti a jogi tanácsadást és a biztonsági szakértőt - de megakadályozza, hogy a CIO az ellenőrzésen szembesüljön egy lejárt dokumentummal vagy egy hiányzó bizonyítékkal.
7. Összefoglaló táblázat
| Kötelezettség | Határido / Frekvencia | Bizonyíték típusa | Felelős |
|---|---|---|---|
| Kockázatértékelés | Évente + szignifikáns változásnál | Kockázatértékelési dokumentum, jóváhagyó aláírás | CISO + felső vezető |
| Biztonsági politikák | Évente felülvizsgálat | Dokumentumok verzióhistóriával, jóváhagyási rekord | CISO |
| Early warning (incidens) | 24 órán belül | SZTFH bejelentési rekord + belső incidens-napló | CIO/CISO |
| Incidensjelentés | 72 órán belül | Részletes hatásjelentés, osztályozás | CIO/CISO |
| Záró incidens-jelentés | 1 hónapon belül | Gyökérok-elemzés, tartós intézkedések | CIO/CISO + IT-csapat |
| BCP/DR teszt | Évente | Tesztelési jegyzőkönyv, eredmények, javítási pontok | IT üzemeltetés |
| Szállítói értékelés | Évente + szerzodeskötes előtt | Kérdőív, audit eredmény, szerzodesmenedzsment | CIO + Beszerzes |
| Képzési napló | Folyamatos | Részvételi lista, tanúsítványok, tesztek | HR + IT |
| Vezető testület jóváhagyása | Kockázatértékelés és politika módosításánál | Jóváhagyási döntés, aláírás, igazgatósági napirend | CEO/felső vezető |
A cikk a 2026. augusztusi állapotot tükrözi. A szabályozói értelmezések változhatnak - hatósági döntések és SZTFH-állásfoglalások alapján érdemes frissíteni a megfelelési dokumentációt.